bloodtmai-cmyk/dsh-ai-hub
独立社区项目,基于 DeepSeek Harness 的企业托管需求构建,与 DeepSeek AI 不存在隶属、合作、授权或背书关系。
catalog descriptioncatalog 简介 / catalog description:面向企业内部 Harness 工作台的轻量控制面
Project Overview项目介绍
DSH AI Hub is the companion control plane for Harness Enterprise, centralizing identity integration, model access, capability authorization, managed instructions, and audit records for enterprise Harness workspaces. Approved model API keys are stored encrypted and may be claimed only once; users cannot enter credentials manually. Use it for managed enterprise deployments requiring unified provisioning and audit. Note: Hub does not proxy model traffic, replace SSO or data-layer permissions, and production use requires trusted HTTPS and external secret injection.
DSH AI Hub 是 Harness Enterprise 的配套控制面,集中维护企业内 Harness 工作台的身份接入、模型访问、能力授权、受管指令与审计记录。Hub 在管理员审批后将模型 API Key 加密保存,仅可一次性领取,禁止用户手工填写凭据。适用于需要统一受管入口、准入与审计的企业部署。注意 Hub 不代理模型请求,不替代 SSO 或数据权限系统,生产需 HTTPS 与密钥注入。
请帮我了解并安装插件:【dsh-ai-hub】【https://github.com/bloodtmai-cmyk/dsh-ai-hub】Send this message to DSH in your current session. CLI install commands may not be accurate across systems — DSH will figure it out for you.把上面这条消息直接发给当前会话里的 DSH,让它帮你了解并安装。安装命令不一定准确,发给 DSH 更稳。
Or use CLI install (for developers)或使用命令行安装(适合开发者)
CLI Install命令行安装
dsh plugin --profile web add github:bloodtmai-cmyk/dsh-ai-hub把 bloodtmai-cmyk/dsh-ai-hub 加入你的 DSH 配置(web profile)即可启用。
READMEREADME
DSH AI Hub
面向企业内部 Harness 工作台的轻量控制面。
集中维护身份接入、模型访问、能力授权、受管指令和审计记录。
独立社区项目,基于 DeepSeek Harness 的企业托管需求构建,与 DeepSeek AI 不存在隶属、合作、授权或背书关系。
English | 中文
项目定位
DSH AI Hub 是 Harness Enterprise 的配套控制面。两者共同提供受管的企业内部智能工作台入口:Hub 维护配置和授权,Harness Enterprise 提供面向用户的桌面运行时。
Hub 不代理正常的模型请求或 MCP Tool 调用,也不是身份提供方,不替代 LDAP、SSO、业务系统、数据源及其权限控制。
当前代码覆盖以下范围:
- 管理员登录、Session/CSRF 防护和管理操作审计。
- 对话审计接入与按身份、时间、状态查询。
- MCP/Tool、Skill、Bundle 和客户端插件的准入、发布、申请与授权。
- 只读、版本化、全员生效的企业
AGENTS.md指令。 - 桌面版本元数据与受管制品分发接口。
- 模型访问申请、管理员录入和一次性领取。
项目保留清晰边界:身份由可替换的 Enterprise Gateway 验证;Gateway 在 tools/list 和 tools/call 阶段执行 Hub 当前授权;下游业务系统继续负责最终的数据权限。
配套项目
Harness Enterprise 消费 Hub 提供的策略、受管制品、模型端点元数据和客户端版本信息。两个仓库保持独立,使组织可以替换任一侧,而不需要让 Hub 成为业务流量代理。
目录
backend/         Spring Boot 3、Java 21、Spring Security、JPA、Flyway
frontend/        React、TypeScript、Vite 管理界面
extension-host/  受控 Cordis Provider/Connector 宿主
artifacts/       可公开审查的示例插件与企业指令
docs/            架构、API 和安全边界
deploy/          通用构建与部署示例
模型访问
企业托管桌面不允许用户手工填写模型凭据。管理员批准时,Hub 将以下内容保存为同一份授权:
- Provider 标识;
- OpenAI 兼容模型网关地址;
- API Key。
Key 加密保存并只允许领取一次;Provider 和网关地址可在授权有效期间持续读取。旧授权缺少地址元数据时默认拒绝,必须重新签发,不会猜测默认地址。模型、预算和有效期由上游 Provider 管理。LiteLLM 可以作为网关实现,但不是系统依赖。
标准 Harness 仍保留第三方模型配置,该限制只适用于企业托管桌面。
本地运行
需要 Java 21、Maven、Node.js 22+ 和 npm。
cd extension-host
npm ci
npm test
npm run build

cd ../frontend
npm ci
npm run build

cd ../backend
mvn spring-boot:run
默认后端地址为 http://127.0.0.1:8090,本地 profile 使用 H2。管理前端开发服务器可单独运行:
cd frontend
npm run dev
PostgreSQL、生产环境变量和反向代理示例见 .env.example、部署脚本与架构说明。生产接入必须使用受信 HTTPS 地址,并通过 Secret 管理系统注入密钥。
验证
cd backend && mvn test
cd ../frontend && npm run build
cd ../extension-host && npm test && npm run build
cd .. && node --test artifacts/*/tests/*.test.mjs
./scripts/verify-community-sanitization.sh
本仓库只发布源码,不提供 Harness Enterprise 的 macOS 或 Windows 安装包。客户端构建、签名和分发由具体部署者负责。
文档与维护
项目由 clanie 维护。安全问题请不要提交公开 Issue,应按 SECURITY.md 发送私密报告。
License
项目采用 MIT License。第三方依赖和示例制品仍遵循各自的许可证与服务条款,详见 THIRD_PARTY_NOTICES.md。
Related相关推荐
-
 ccch1mneyyy/dsh-TUI
DSH 官方公众号收录的 TUI 补位插件:Claude Code 风,鲸鱼顶栏/实时状态/流式思考/双击 Esc 回滚/上下文进度+TPS。npm 一键装。 DSH official WeChat featured TUI plugin…
-
 myYangyunfan/dsh_desktop
DeepSeek Harness (dsh) Windows desktop client - bundled Node.js + dsh CLI, one-click launch
-
 ChisaAlter/Deepseek-Harness-Desktop
DSH桌面端,支持主题和背景图等多种个性化配置。Electron desktop shell for DeepSeek Harness web UI
-
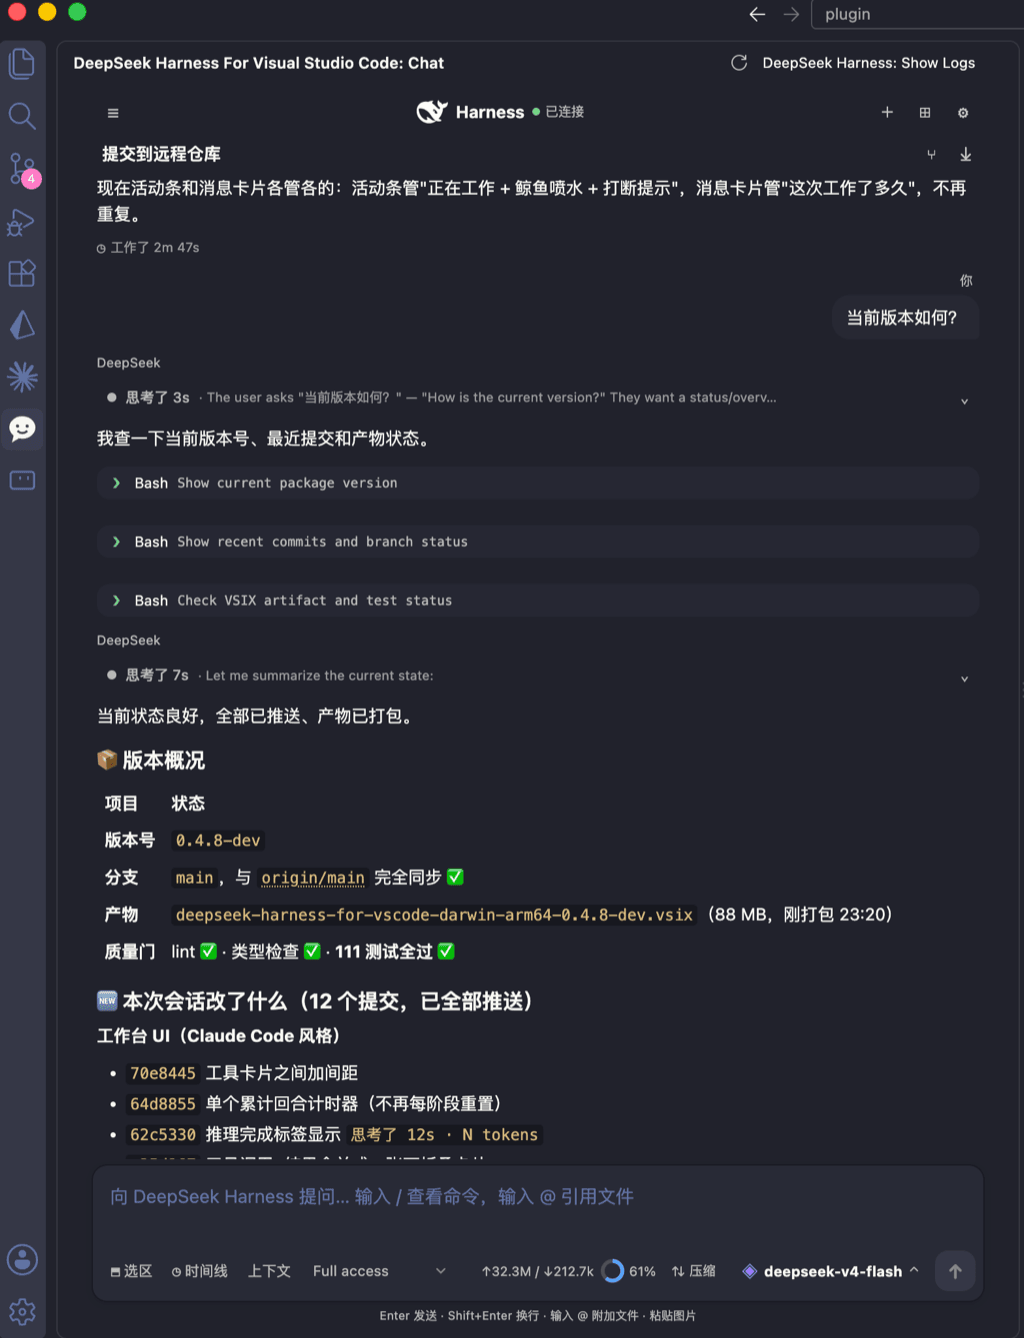 skymecode/deepseek-harness-for-vscode
deepseek-harness for vscode .A native VS Code coding-agent extension for DeepSeek Harness. Streamlined workbench with se…
-
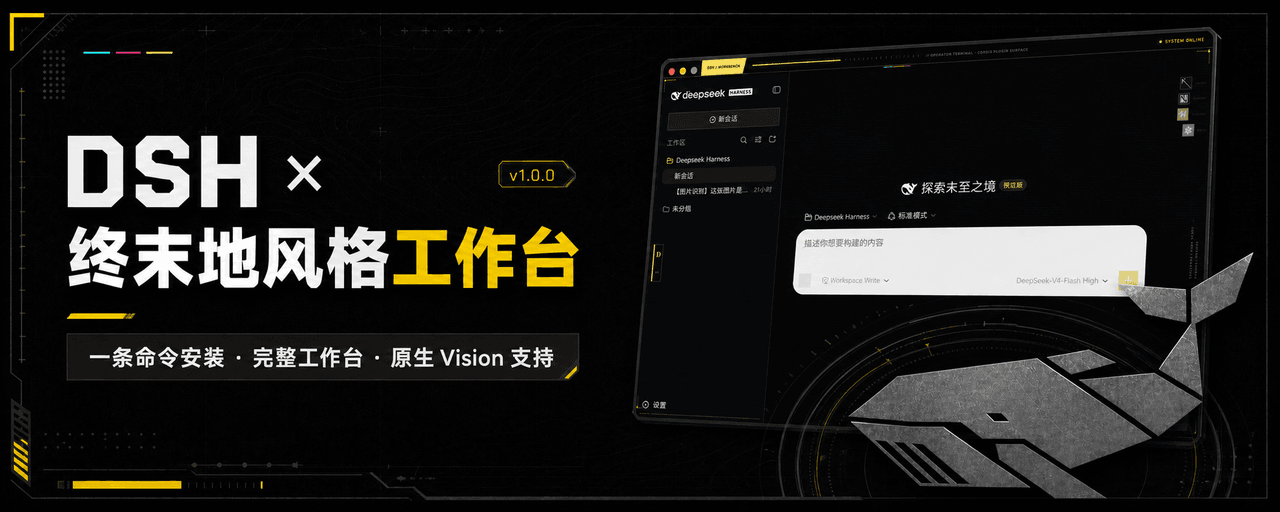 rison114514/dsh-endfield-ui
Endfield-inspired industrial UI shell for DeepSeek Harness (dsh) — non-official fan theme. Install: dsh plugin --profile…
-
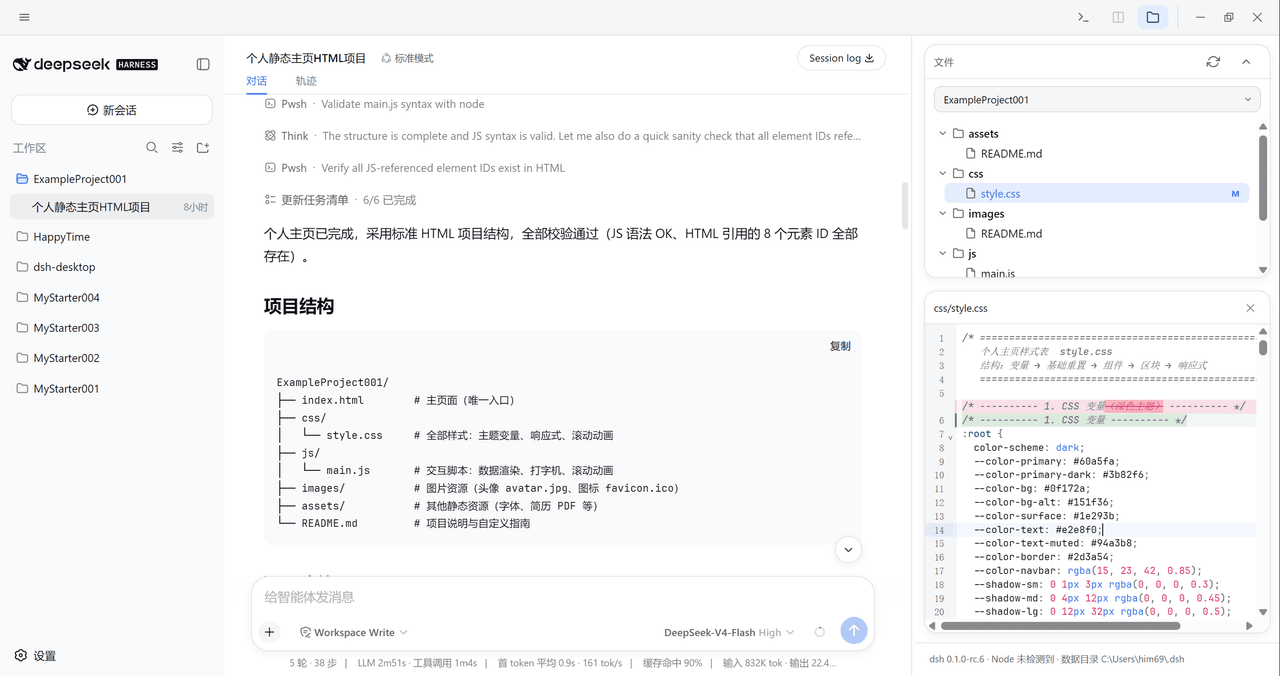 xiincs/deepseek-harness-desktop
DeepSeek Harness 原生桌面版,基于 Tauri 2,内置 Node.js 运行时,一键安装,极速启动,托盘常驻,自动更新。DeepSeek Harness native desktop version: built on T…
-
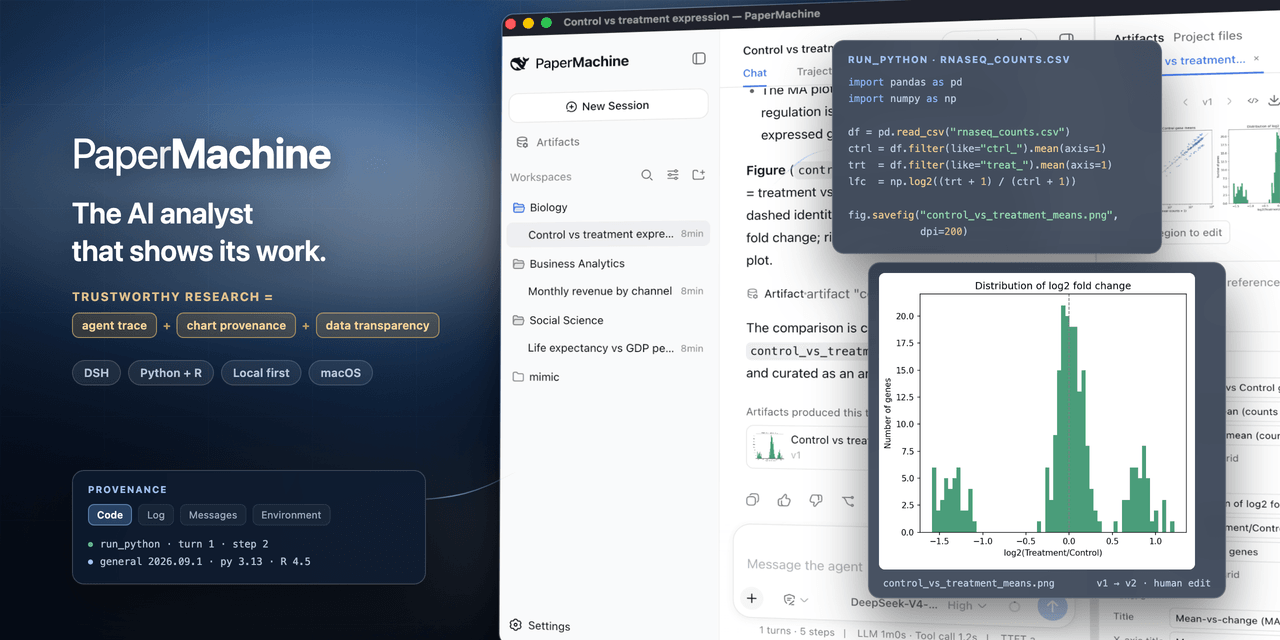 SuperJJ007/papermachine
The AI analyst that shows its work. Runs Python and R on your own machine, and traces every chart back to the code behin…
-
 dsh-tui/dsh-tui
Claude Code-style terminal UI for DeepSeek Harness agents, as an out-of-tree dsh plugin bundle